· 9 min di lettura
Hanno portato a 50 gradi i frigoriferi di 700 supermercati. La Francia accusa l'Iran.
Una notte di ottobre, alle quattro del mattino, il direttore di un supermercato vicino a Digione ha ricevuto una telefonata dalla ditta che sorveglia i suoi impianti: le temperature dei frigoriferi stavano salendo. Nella notte tra l'11 e il 12 ottobre, in circa 700 supermercati francesi, qualcuno era entrato da internet nei sistemi che comandano i banchi frigo e li aveva portati fino a 50 gradi.
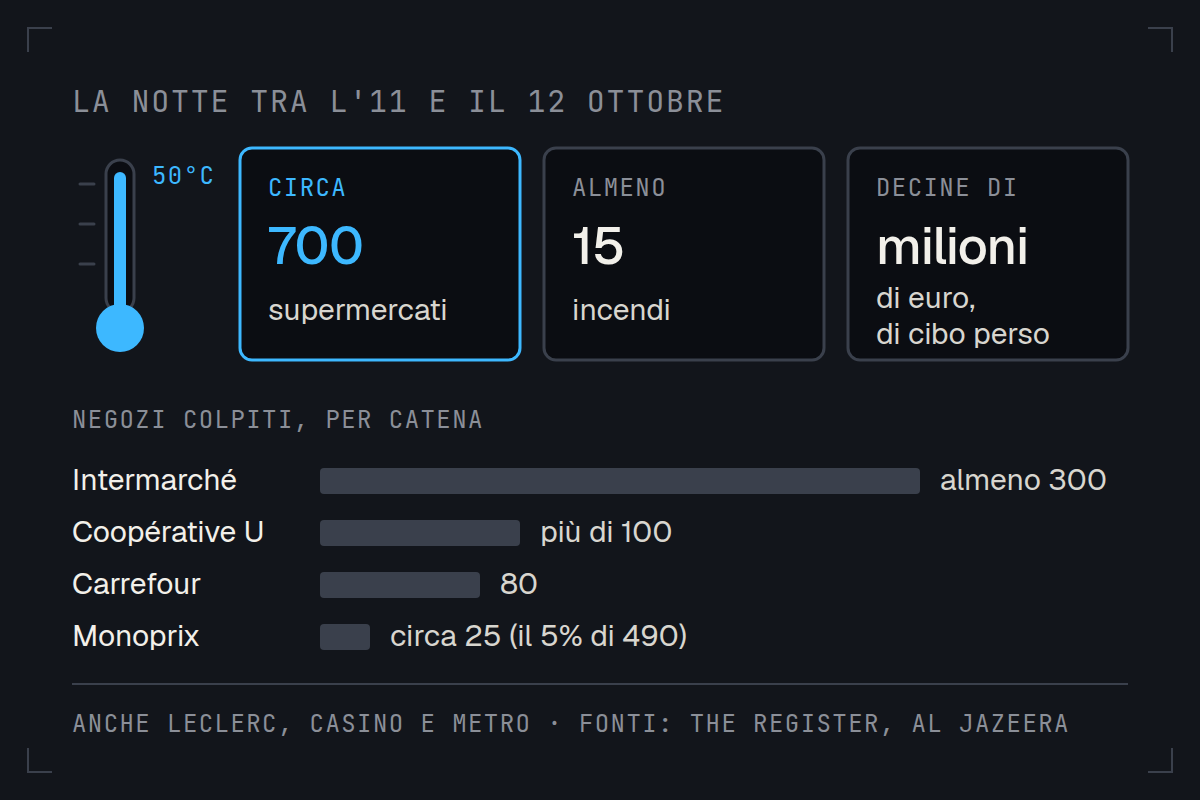
Il 13 ottobre, davanti a un Intermarché di Parigi, c'erano gli scatoloni di cibo da buttare. Secondo il rapporto del governo francese uscito lunedì, gli incendi sono stati almeno 15, e la merce persa vale decine di milioni di euro.
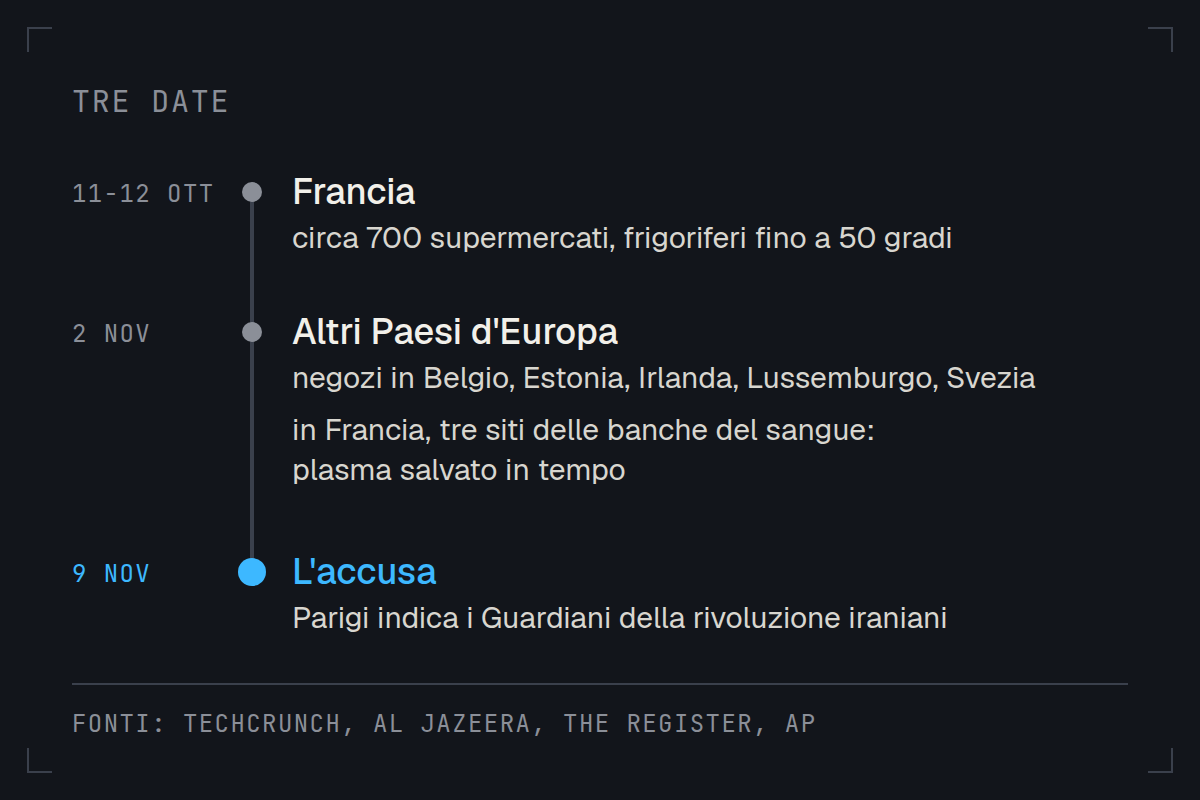
Per un mese ci si è chiesti chi fosse stato. Lunedì 9 novembre il ministro degli Esteri, Jean-Noël Barrot, ha risposto davanti ai giornalisti: «Posso confermare che questo attacco è stato compiuto dai Guardiani della rivoluzione della Repubblica islamica dell'Iran».
Ti racconto com'è andata e, soprattutto, come si fa a entrare in un frigorifero. È la parte che riguarda anche te, anche se fai la spesa in Italia, dove per quello che ho letto non è successo niente. E alla fine ti dico cosa farei io, a casa e in azienda.
Una notte a cinquanta gradi
Le catene colpite sono quelle che conosce chiunque abbia passato un fine settimana in Francia. Intermarché ha contato almeno 300 negozi, compresi quelli con il marchio Netto. Coopérative U più di cento, Carrefour ottanta, Monoprix circa il 5% dei suoi 490. Tra i gruppi colpiti ci sono anche Leclerc, Casino e Metro. Per avere le proporzioni giuste, come fa notare la radio pubblica americana NPR, si tratta comunque di una piccola parte dei negozi di queste catene.
La cosa che mi ha colpito di più è lo scopo. Di solito un attacco informatico serve a rubare qualcosa, soldi o dati. Qui, secondo il governo francese, chi è entrato voleva soltanto fare danni, e li ha fatti in un posto dove nessuno se li aspettava. Il ministero degli Esteri l'ha chiamata «la prima campagna offensiva informatica condotta al solo scopo di sabotaggio sul territorio nazionale».
Il nome, un mese dopo
Lunedì è uscito il rapporto del centro che in Francia coordina le crisi informatiche, dove lavorano insieme l'agenzia per la cybersicurezza e i servizi segreti. Indica un gruppo preciso: Shahid Kaveh, un'unità di hacker dei Guardiani della rivoluzione, più conosciuta come CyberAv3ngers. Secondo il governo francese la guidano due uomini, Reza Salarvand e Mahdi Lashgarian.
Le prove citate sono di due tipi. Nei sistemi usati per l'attacco gli investigatori hanno trovato tracce di farsi, la lingua dell'Iran, e indirizzi internet legati a dispositivi in Iran. E la stessa infrastruttura, dice il rapporto, era servita a studiare le apparecchiature di piccoli impianti che producono energia e acqua.
La Francia ha convocato l'ambasciatore iraniano e chiederà sanzioni a livello europeo. La procura di Parigi ha chiesto mandati d'arresto internazionali per il capo dell'unità e per i suoi due vice. «Non resterà senza risposta», ha detto Barrot.
Perché proprio l'Iran, e perché proprio la Francia? Il ministero ricorda che non è la prima volta: secondo Parigi, l'Iran aveva già preso di mira il settimanale Charlie Hebdo nel 2023 e l'organizzazione delle Olimpiadi di Parigi nel 2024. TechCrunch, poi, collega questi attacchi alla guerra iniziata intorno a febbraio tra Stati Uniti e Israele da una parte e Iran dall'altra. Nelle fonti che ho letto l'Iran non ha risposto, e gli Stati Uniti per ora non hanno fatto un'accusa ufficiale.
Poi è toccato al sangue
La storia non è rimasta francese. Secondo AP, già a ottobre erano stati colpiti negozi anche in Belgio e nei Paesi Bassi. Il 2 novembre è toccato a decine di negozi e a un centro di distribuzione in Belgio, Estonia, Irlanda, Lussemburgo e Svezia, che hanno trovato i frigoriferi bollenti. Ahold Delhaize, gruppo olandese e belga della grande distribuzione, si aspetta per l'attacco fino a 250 milioni di euro di vendite in meno in questo trimestre. In Svezia e in Estonia, dicono le autorità, è andata meglio di come poteva andare, grazie all'allarme arrivato dalla Francia.
Lo stesso giorno, in Francia, c'è stato l'attacco più inquietante. Ha colpito tre siti dell'EFS, l'ente pubblico che raccoglie e conserva il sangue. Lì il plasma, la parte liquida del sangue che serve per le trasfusioni e per fare medicine, si tiene a meno 30 gradi. Secondo il settimanale Le Canard Enchaîné, qualcuno ha cambiato le soglie dei frigoriferi per portarli fino a 110 gradi.
Qui la storia finisce bene. I sistemi di controllo hanno dato l'allarme subito, il personale ha spostato le sacche in frigoriferi non collegati a quegli impianti, e l'EFS dice che nessun prodotto è andato perso e che non ci sono conseguenze per la salute. TechCrunch mette anche questo attacco nella stessa campagna. Il rapporto francese, almeno da quello che ne scrivono i giornali, parla dei supermercati.
Come si entra in un frigorifero
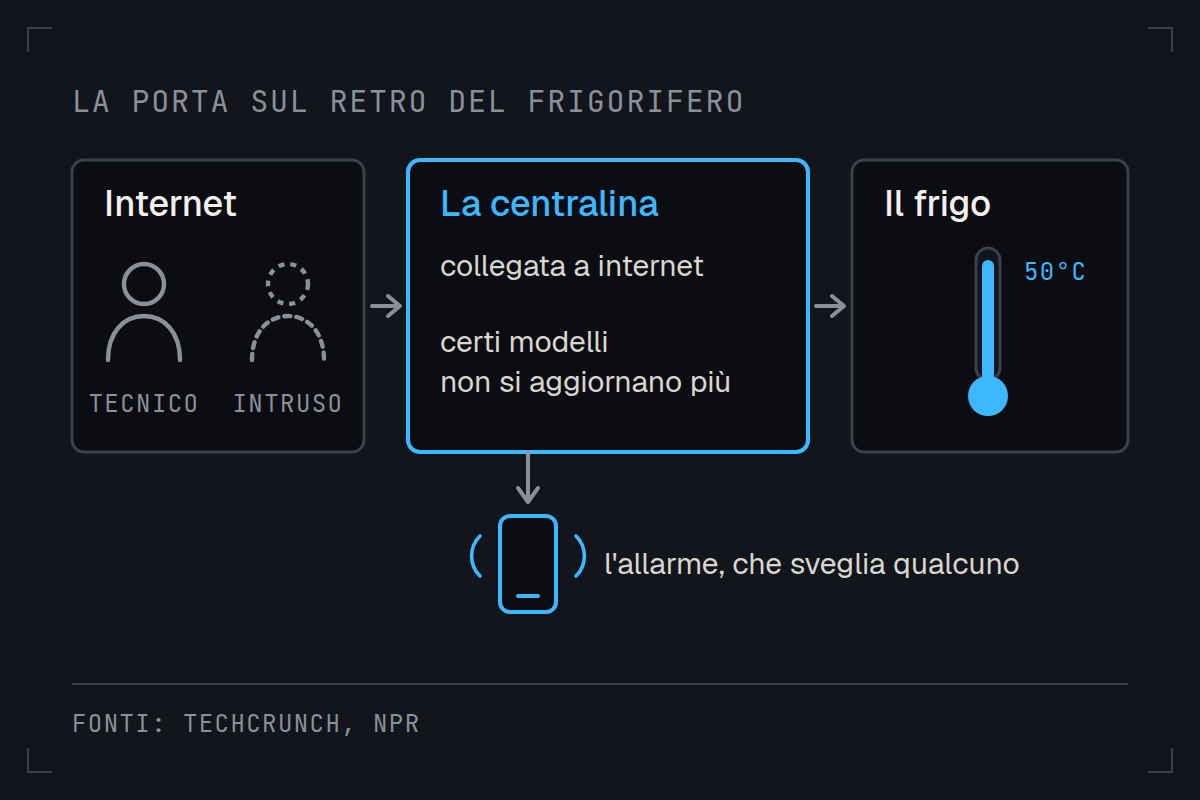
I banchi frigo di un supermercato non hanno la rotella del termostato come il frigo di casa. Li comanda una centralina, una specie di piccolo computer che tiene d'occhio temperature e sbrinamento e che spesso è collegata a internet. È una comodità: il tecnico controlla tutto da lontano, e se qualcosa non va arriva un allarme, come quello che ha svegliato il direttore di Digione.
Il guaio è che dove entra il tecnico, con la sua password o approfittando di un difetto del programma, può entrare anche qualcun altro. E una volta dentro, per scaldare un frigorifero non serve molto: secondo gli investigatori citati dal sito Cyber Security News, gli hacker hanno fatto partire lo sbrinamento, la funzione che scalda per sciogliere il ghiaccio, senza limiti di tempo. Anche nelle banche del sangue, scrive AP, sono state cambiate le soglie di temperatura e di sbrinamento. Secondo TechCrunch alcuni dei modelli colpiti sono della danese Danfoss, che non li aggiorna più, quindi i difetti che si scoprono restano lì. Negli Stati Uniti, racconta NPR, ci sono centraline ancora in uso che risalgono alla metà degli anni Duemila, e l'azienda di sicurezza Forescout ha trovato migliaia di impianti frigoriferi esposti ad attacchi elementari. Amir Preminger, ricercatore di un'altra azienda di sicurezza, Claroty, l'ha detta così: «Se lasci quella porta aperta, chiunque può entrare e fare quello che vuole».
E l'intelligenza artificiale? In questa storia c'entra poco, e preferisco dirlo chiaramente. L'unico indizio che ho trovato viene da un attacco simile, a maggio, contro i congelatori di un'azienda alimentare in Israele. Omri Segev Moyal, che guida l'azienda israeliana Profero e se n'è occupato, ha detto a NPR che gli attacchi stanno diventando più sofisticati anche grazie all'AI, e che quegli hacker provavano configurazioni a una velocità che «non era umana». Per la Francia nessuno ha detto niente del genere.
Le cose che dimentichiamo accese
Adesso smetto di fare il cronista e ti dico cosa ne penso.
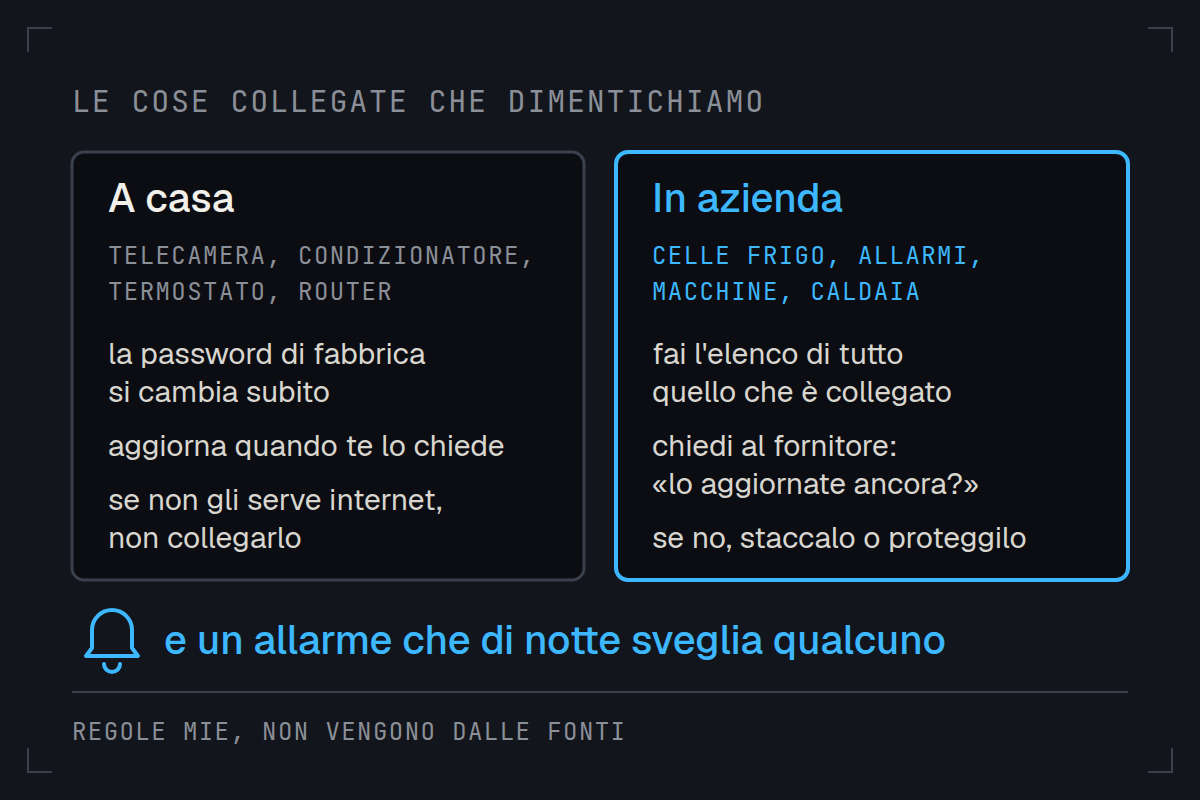
Quello che mi resta addosso è che non hanno bucato una banca o un ministero. Hanno colpito un oggetto a cui nessuno pensa, finché funziona. E di oggetti così ne abbiamo tutti, in casa: la telecamera per tenere d'occhio il cane, il condizionatore che si accende dall'app, il termostato intelligente della caldaia, il router che ci ha montato il tecnico anni fa. Funzionano, e quindi ce ne dimentichiamo. Una cosa che nessuno guarda, prima o poi, non la aggiorna più nessuno.
Non penso che un'unità dei Guardiani della rivoluzione abbia in programma la tua caldaia. Ma chi cerca porte aperte su internet usa programmi che le provano a migliaia, e non gli interessa di chi siano. A casa le regole che seguo io sono poche: la password di fabbrica si cambia il primo giorno, gli aggiornamenti si installano quando l'app li propone, e se un oggetto non ha bisogno di internet per fare il suo lavoro, a internet non lo collego.
In azienda il discorso è lo stesso, solo più serio. Se hai un negozio, un ristorante, un magazzino o un capannone, prova a fare l'elenco di tutto quello che è collegato: non solo i computer, ma anche le celle frigo, gli allarmi, le macchine, il controllo della caldaia. Poi, per ogni cosa, fai al fornitore una domanda sola: «Lo aggiornate ancora?». Se la risposta è no, va staccato da internet o almeno protetto, che è anche quello che Danfoss consiglia ai suoi clienti. E controlla che, quando qualcosa va storto di notte, ci sia un allarme che sveglia una persona.
L'ultima regola me l'hanno insegnata le banche del sangue. Il plasma si è salvato perché un allarme ha suonato in tempo e qualcuno ha preso le sacche e le ha spostate dove gli hacker non potevano arrivare. Nessuna tecnologia speciale: un sistema che avvisa e una persona pronta a muoversi.
Quello che voglio lasciarti
Quando pensiamo a un attacco informatico immaginiamo password rubate e conti svuotati. Questa volta il bersaglio era il banco dello yogurt, e ha funzionato in centinaia di negozi in una notte sola, perché un oggetto qualunque era collegato a internet e nessuno lo aggiornava più.
Le guerre di oggi passano anche dalle cose che usiamo senza pensarci. La buona notizia è che per chiudere molte di quelle porte non serve essere esperti: basta ricordarsi che ci sono.
E tu, sapresti dire quante cose collegate a internet hai in casa, o in azienda, che nessuno aggiorna da anni?
Questo articolo racconta le notizie in modo divulgativo. Le informazioni vengono da fonti giornalistiche e dalle dichiarazioni del governo francese: l'attribuzione all'Iran è un'accusa di un governo, non una sentenza, e nelle fonti lette l'Iran non ha risposto.
Marco CEO@Neuracy