· 8 min di lettura
Per ora l’AI aiuta di più chi attacca, dice Microsoft (e le difese che contano sono le più semplici).
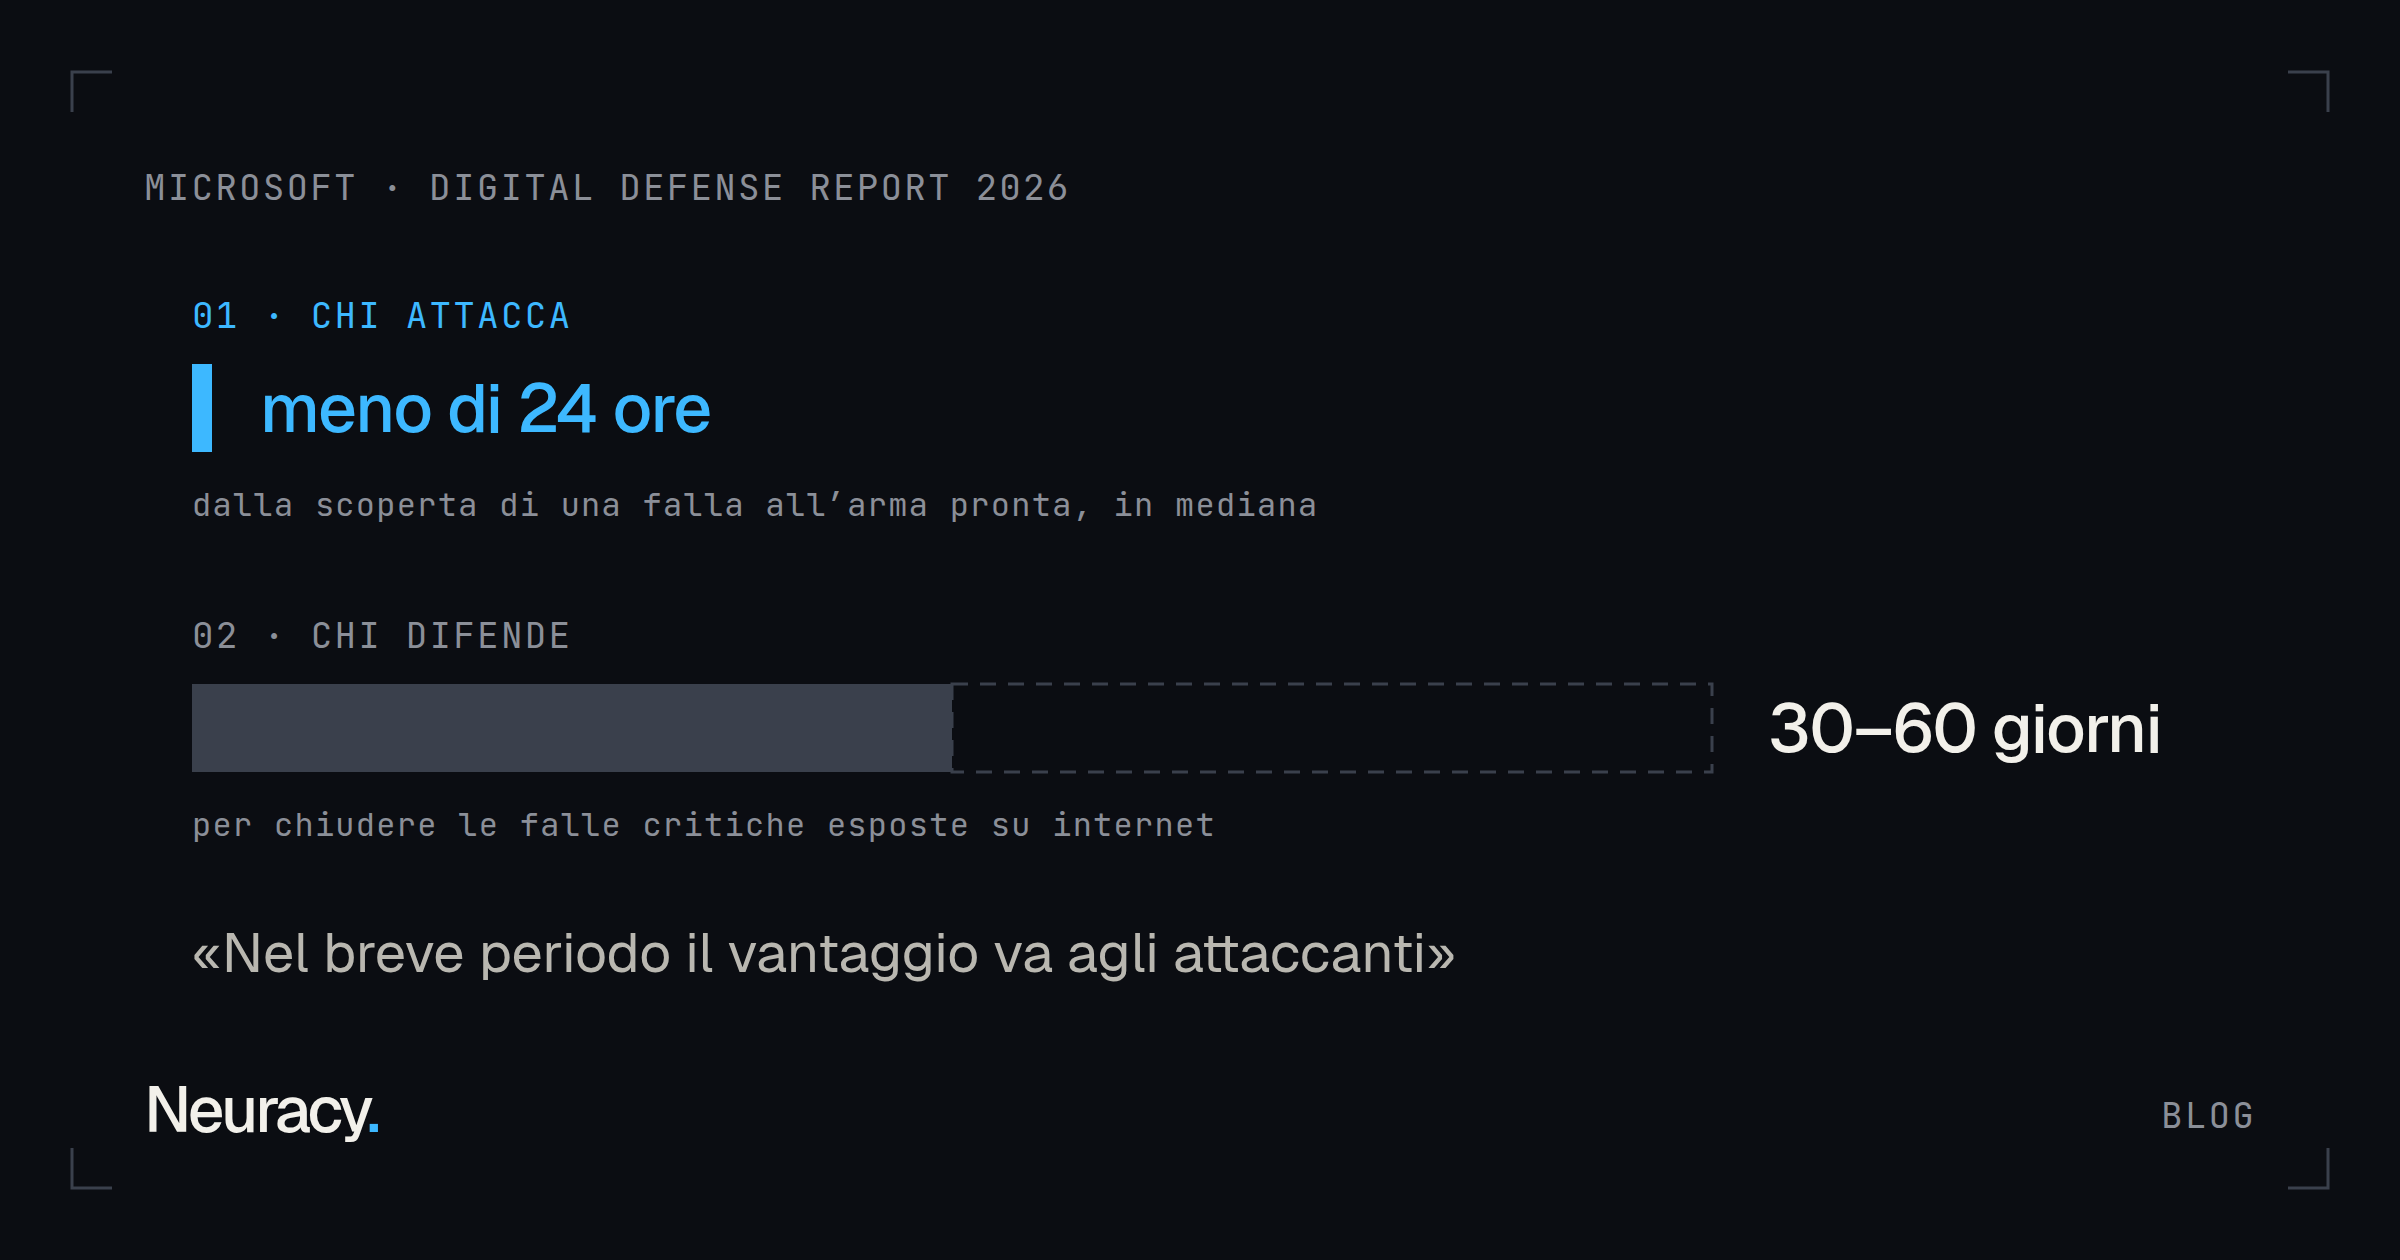
Il 1° ottobre Microsoft ha pubblicato il suo rapporto annuale sulla sicurezza informatica, il Digital Defense Report 2026. Copre i dodici mesi da luglio 2025 a giugno 2026 e si basa su più di 165 mila miliardi di segnali di sicurezza che l’azienda analizza ogni giorno. Nelle prime pagine c’è una frase che vale la pena leggere due volte: l’AI sta cambiando l’economia dell’attacco e della difesa, e nel breve periodo il vantaggio va agli attaccanti.
Poco più avanti c’è il numero che spiega il perché. Da quando una falla in un software viene scoperta a quando qualcuno l’ha già trasformata in un’arma pronta all’uso passano ormai, in mediana, molto meno di 24 ore. Per chiudere le falle critiche dei sistemi esposti su internet, alle aziende possono servire dai 30 ai 60 giorni.
E l’Italia ci è dentro in pieno. Secondo i dati del rapporto ripresi dalla stampa italiana, nel primo semestre del 2026 è quattordicesima al mondo e quinta in Europa tra i Paesi in cui i clienti di Microsoft hanno subito più attività di attacco.
Letto così, sembra un problema da banche e ministeri. Io l’ho letto pensando alle PMI, dove la sicurezza informatica è spesso affidata a un fornitore esterno e a un po’ di buona volontà. E per loro, nel rapporto, c’è anche una buona notizia. Le intrusioni che fanno più danni, scrive Microsoft, raramente nascono da qualcosa di nuovo: dipendono da una protezione di base che mancava o che era facile aggirare. Vediamo che cosa cambia con l’AI, e da dove partirei io lunedì mattina.
Ventiquattro ore contro sessanta giorni
Partiamo dalla velocità, perché è la cosa che cambia di più. Nel primo semestre del 2026 sono state pubblicate quasi 40.000 vulnerabilità note, cioè falle di software censite e catalogate. Ognuna è una porta che qualcuno, prima o poi, proverà ad aprire.
L’AI aiuta chi attacca a leggere il codice e trovare i punti deboli più in fretta, e poi a costruire subito lo strumento per sfruttarli. Per i gruppi più organizzati, scrive Microsoft, la catena di un attacco si è accorciata da giorni a secondi. Per quelli meno esperti, l’AI mette a portata di mano una costanza negli attacchi che prima era roba da servizi segreti.
Dall’altra parte ci sono le aziende, che per aggiornare un sistema devono provarlo e trovare il momento giusto, spesso insieme al fornitore. I 30-60 giorni del rapporto sono un tempo normale, quasi fisiologico. Il guaio è che adesso chi attacca gioca in ore: un servizio cloud lasciato esposto su internet, per esempio, viene attaccato in media dopo 5,3 ore.
Una precisazione onesta. Per ora la maggior parte delle campagne osservate da Microsoft ha ancora una persona alla guida, anche se in laboratorio i sistemi più avanzati sanno già portare avanti un attacco da soli, dall’inizio alla fine. Il rapporto però prevede che queste capacità diventino alla portata di tutti entro un anno. Il momento per prepararsi, insomma, è questo.
In una PMI i sistemi visibili da internet sono pochi, ma ci sono quasi sempre: il firewall, la VPN per lavorare da casa, il NAS con le cartelle condivise, il programma di assistenza remota del fornitore, a volte il gestionale raggiungibile dal web. Sono proprio i dispositivi di confine, quelli tra la rete dell’azienda e il resto del mondo, su cui Microsoft chiede di dare la precedenza agli aggiornamenti.
Le esche adesso scrivono senza errori
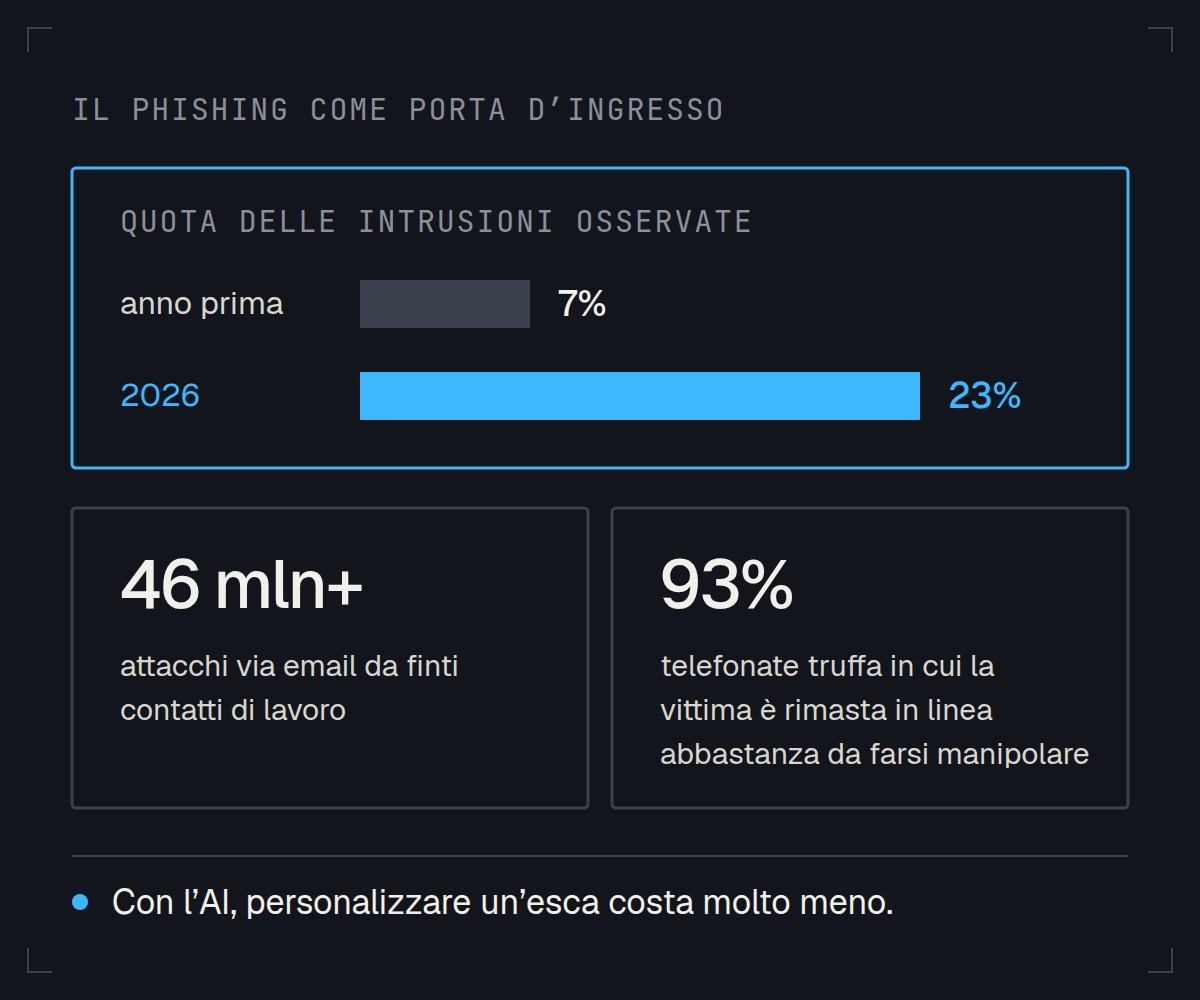
Il secondo cambiamento riguarda le persone. Il phishing, cioè il messaggio falso che ti spinge a cliccare o a consegnare una password, è stato la porta d’ingresso nel 23% delle intrusioni osservate nel 2026. L’anno prima era il 7%.
Il motivo è facile da immaginare. Fino a ieri, per una mail truffa convincente serviva tempo per studiare la vittima e imitare il tono giusto. L’AI abbassa il costo di tutto questo, e Microsoft scrive che la possibilità di personalizzare gli attacchi, soprattutto quelli di phishing e di frode, probabilmente ne farà crescere il tasso di successo. Il vecchio consiglio di guardare gli errori di grammatica funziona sempre meno.
Nel rapporto ci sono altri due numeri che mi hanno colpito. Microsoft ha rilevato più di 46 milioni di attacchi via email in cui qualcuno si spacciava per un contatto di lavoro. E nel 93% degli attacchi di phishing vocale, quelli che arrivano per telefono, chi chiamava è riuscito a tenere la vittima in linea abbastanza a lungo da cominciare a manipolarla.
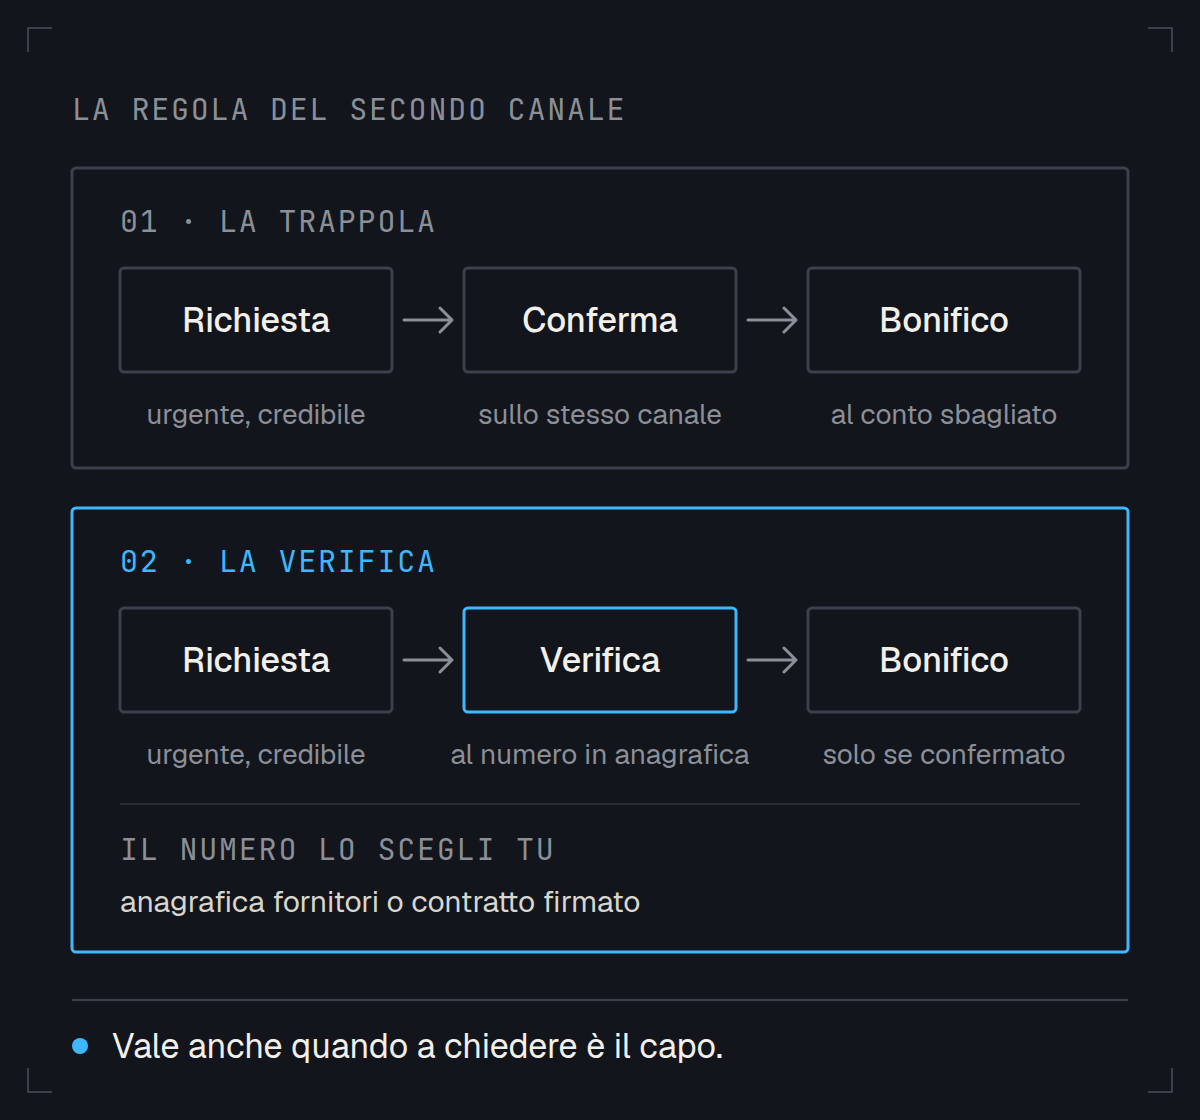
Pensa a una mail che arriva da un fornitore vero, con il suo logo e un riferimento all’ordine della settimana scorsa. Ti avvisa che ha cambiato banca e ti dà il nuovo IBAN. Se poi qualcuno ti chiama con una voce gentile e sicura per confermare, la trappola è completa.
Per difendersi basta una regola che tutti in azienda conoscono: le richieste di pagamento e i cambi di coordinate bancarie si verificano su un canale scelto da te, richiamando il numero che hai già in anagrafica e mai quello scritto nel messaggio.
La regola funziona solo se vale anche per il capo. Se il titolare chiama di corsa per un bonifico urgente, chi sta in amministrazione deve poter riattaccare e richiamarlo senza sentirsi in colpa. Anzi, deve sapere che è proprio quello che il titolare si aspetta.
Una chiave tira l’altra
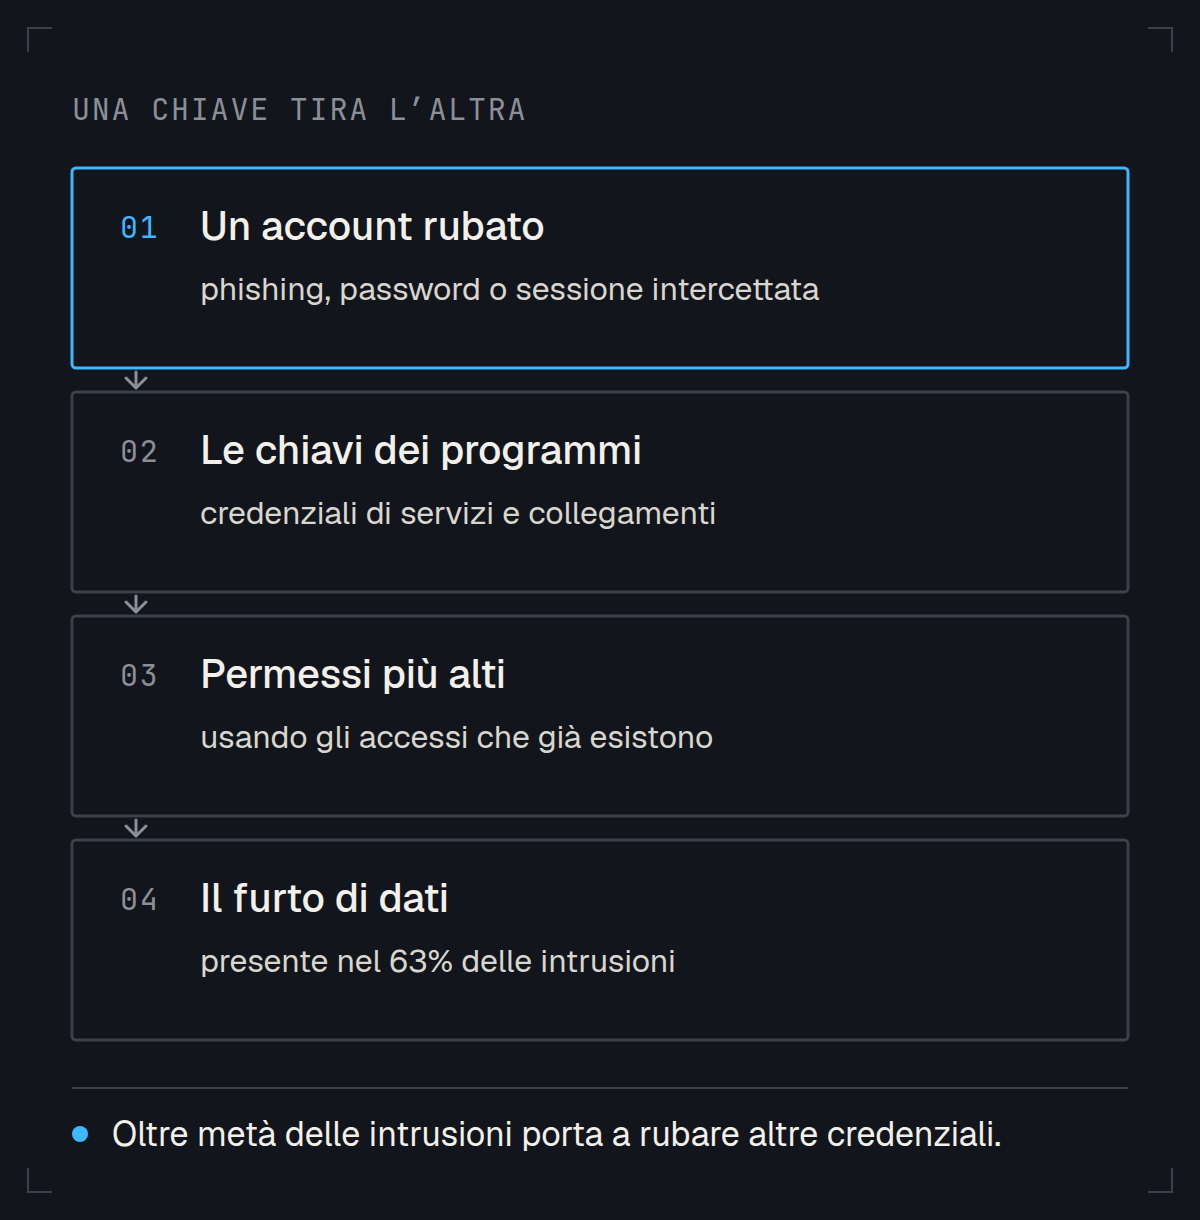
Il terzo punto è il più tecnico, ma si spiega bene con un mazzo di chiavi. Secondo il rapporto, il 73,3% dei tentativi di accesso iniziale passa dalle persone e dalle loro identità digitali: qualcuno che apre un file, un account vero con la password rubata, una telefonata ben recitata, una mail falsa. Poi, in più della metà delle intrusioni, chi entra si mette subito a cercare altre credenziali. Comincia da un account e trova le chiavi dei programmi che parlano tra loro. Da lì sale fino ai permessi più alti.
C’è un dettaglio che riguarda da vicino molte PMI. Il rapporto dice che i kit di phishing adversary-in-the-middle sono ormai la norma. Si mettono in mezzo tra te e il sito vero con una pagina di accesso identica all’originale, e si prendono sia la password sia la sessione già aperta. Per questo i codici via SMS o da app, che restano molto meglio di niente, contro questi kit non bastano. Microsoft chiede di passare alle passkey e all’autenticazione a più fattori resistente al phishing.
La passkey, detta semplice, è una chiave digitale che vive sul tuo telefono o sul tuo computer e si sblocca con l’impronta o con un PIN. Funziona solo sul sito su cui l’hai registrata: se la pagina è falsa, la chiave semplicemente non parte. I principali servizi per l’ufficio, come Microsoft 365 e Google Workspace, le supportano già.
L’AI, infine, porta in azienda chiavi di un tipo nuovo. Il rapporto dice che sta creando anche una nuova superficie d’attacco: gli assistenti e gli agenti che leggono la posta e i documenti hanno credenziali e permessi, proprio come un dipendente. Microsoft chiede di sapere quali strumenti di AI sono in uso, compresi quelli che nessuno ha autorizzato, e a quali dati arrivano. In una PMI vuol dire una cosa molto concreta: sapere chi ha collegato cosa, e con quali permessi.
Il lunedì mattina di una PMI
Il rapporto chiude con dieci priorità pensate per grandi organizzazioni, con consigli di amministrazione e centri operativi di sicurezza. Ridotte alla scala di una PMI, io partirei da qui.
- La posta prima di tutto. Passkey o autenticazione resistente al phishing sulle caselle email e sugli account di amministrazione. La posta è la chiave che apre tutte le altre, perché ogni password dimenticata si recupera da lì.
- Il secondo canale. Una regola scritta per pagamenti e cambi di IBAN: si richiama sempre il numero in anagrafica, anche quando a chiedere è il capo.
- La mappa di cosa si vede da fuori. L’elenco di firewall, VPN, NAS e accessi remoti, con accanto chi li aggiorna ed entro quanti giorni. Se la risposta è «quando capita», è il primo punto da sistemare con il fornitore.
- Gli aggiornamenti automatici. Accesi su computer e telefoni, ovunque si possa.
- L’inventario dell’AI. Quali strumenti si usano, chi li ha collegati e a quali dati arrivano.
Quasi tutto si fa in qualche ora, con il fornitore che hai già. Quello che serve davvero è una persona in azienda che se ne occupi, con nome e cognome.
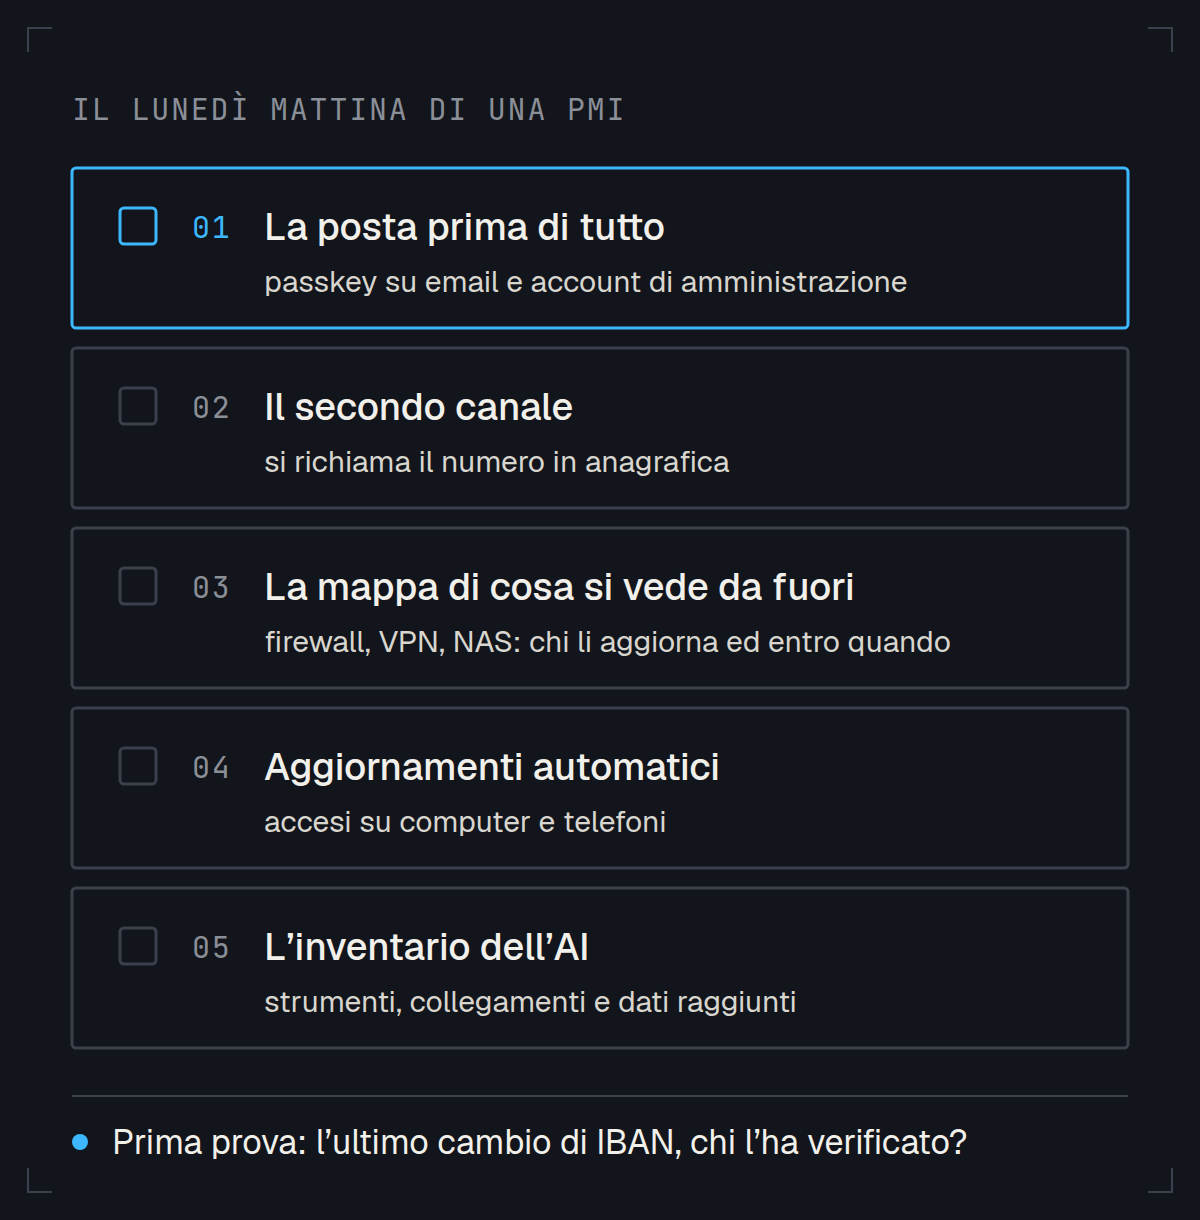
Una prova che puoi fare oggi stesso: prendi l’ultimo cambio di IBAN di un fornitore e chiediti chi l’ha verificato, e come. Se la risposta è «c’era scritto nella mail», hai trovato da dove cominciare.
Quello che voglio lasciarti
L’AI fa paura soprattutto quando la immaginiamo come un super pirata informatico capace di bucare tutto. Il rapporto di Microsoft racconta una storia diversa e, a modo suo, più rassicurante: gli attacchi si fanno più veloci e più credibili, ma entrano quasi sempre dalle porte di sempre, come una password rubata o un aggiornamento rimandato.
Chi attacca, oggi, ha dalla sua la velocità. Chi guida una PMI ha un vantaggio diverso: conosce i propri fornitori e le proprie persone, e può decidere domattina che certe cose in azienda si fanno in un modo solo. Le regole semplici, rispettate da tutti, restano la difesa migliore che una piccola impresa possa permettersi.
I numeri vengono dal rapporto di Microsoft e dalla sua sintesi ufficiale. Quelli sull’Italia vengono da come l’hanno ripreso le testate italiane di settore.
E tu, se domani arrivasse una mail perfetta del tuo fornitore più importante con un IBAN nuovo, chi in azienda se ne accorgerebbe?
Marco CEO@Neuracy