· 7 min di lettura
Un modo sicuro per riconoscere i deepfake non ci sarà, hanno detto OpenAI e Meta ai giudici (e in famiglia conviene una parola d’ordine).
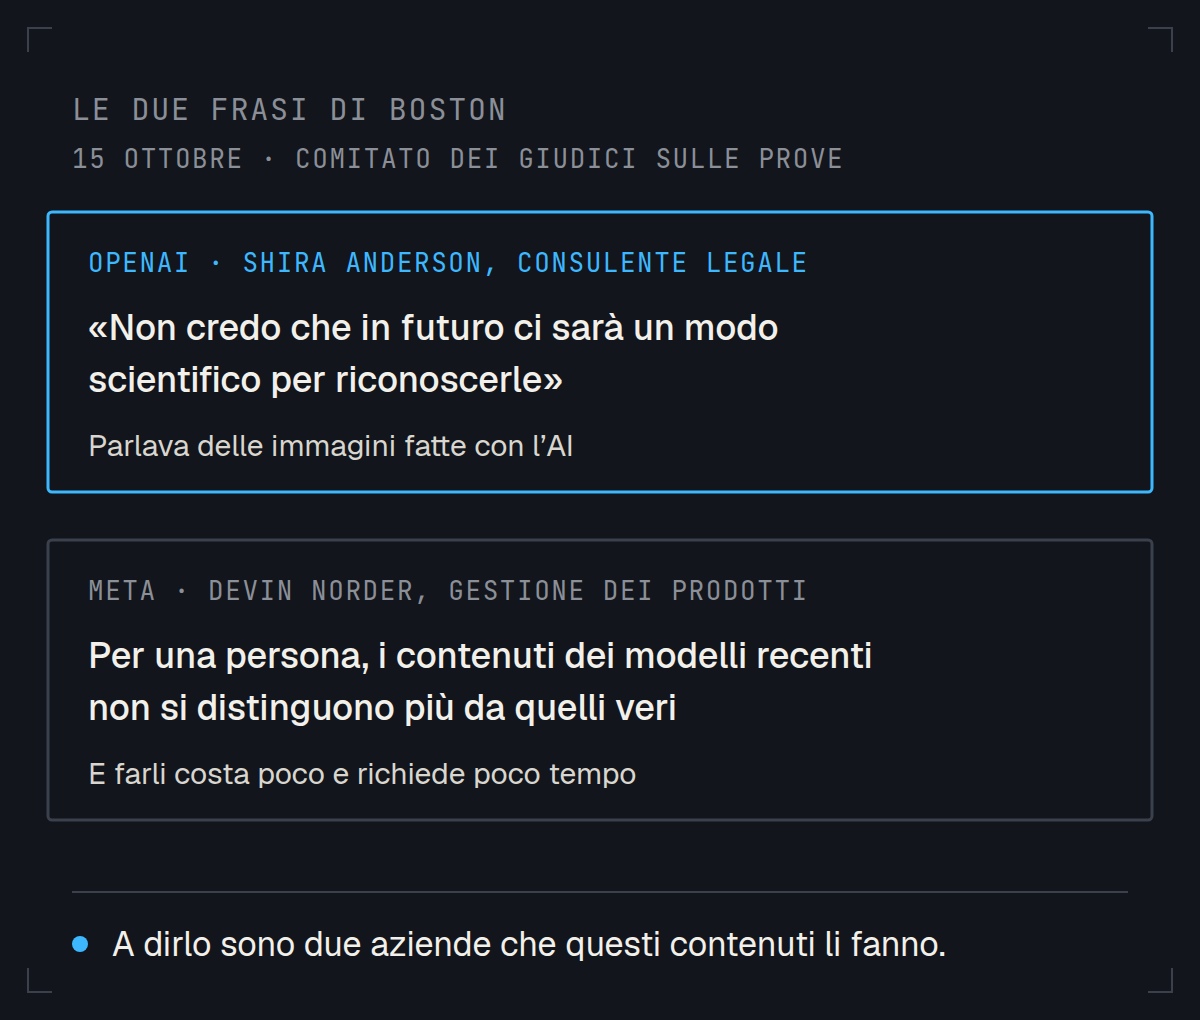
Giovedì 15 ottobre, a Boston, una consulente legale di OpenAI ha parlato davanti al comitato che studia le regole sulle prove per i tribunali federali americani. E ha detto una frase che, detta da lei, fa un certo effetto: «Le immagini fatte con l’AI continuano a migliorare, e non credo che in futuro ci sarà un modo scientifico per riconoscerle».
Allo stesso incontro c’era un dirigente di Meta, che ha aggiunto il resto. I contenuti creati dai modelli più recenti, per un essere umano, non si distinguono più da quelli veri. E farli ormai costa poco e richiede poco tempo.
Di solito ad annunciare che i falsi diventeranno perfetti sono i preoccupati di professione. Stavolta l’hanno detto due aziende che quei falsi li rendono possibili, e l’hanno detto proprio a chi deve decidere se una foto o un video valgono come prova.
Se ti è mai arrivato su WhatsApp un vocale di qualcuno che conosci, o una foto che «dimostra» qualcosa, questa storia ti riguarda più di quanto sembri. Per fortuna la difesa che funziona davvero non chiede di diventare esperti di deepfake.
Lo dicono quelli che li fanno
Il comitato fa parte della Conferenza giudiziaria degli Stati Uniti, l’organo che decide le regole di funzionamento dei tribunali federali. Lo presiede il giudice Jesse Furman, del tribunale federale di Manhattan, e dal 2023 si chiede come trattare le prove audio e video che potrebbero essere state fabbricate con l’AI.
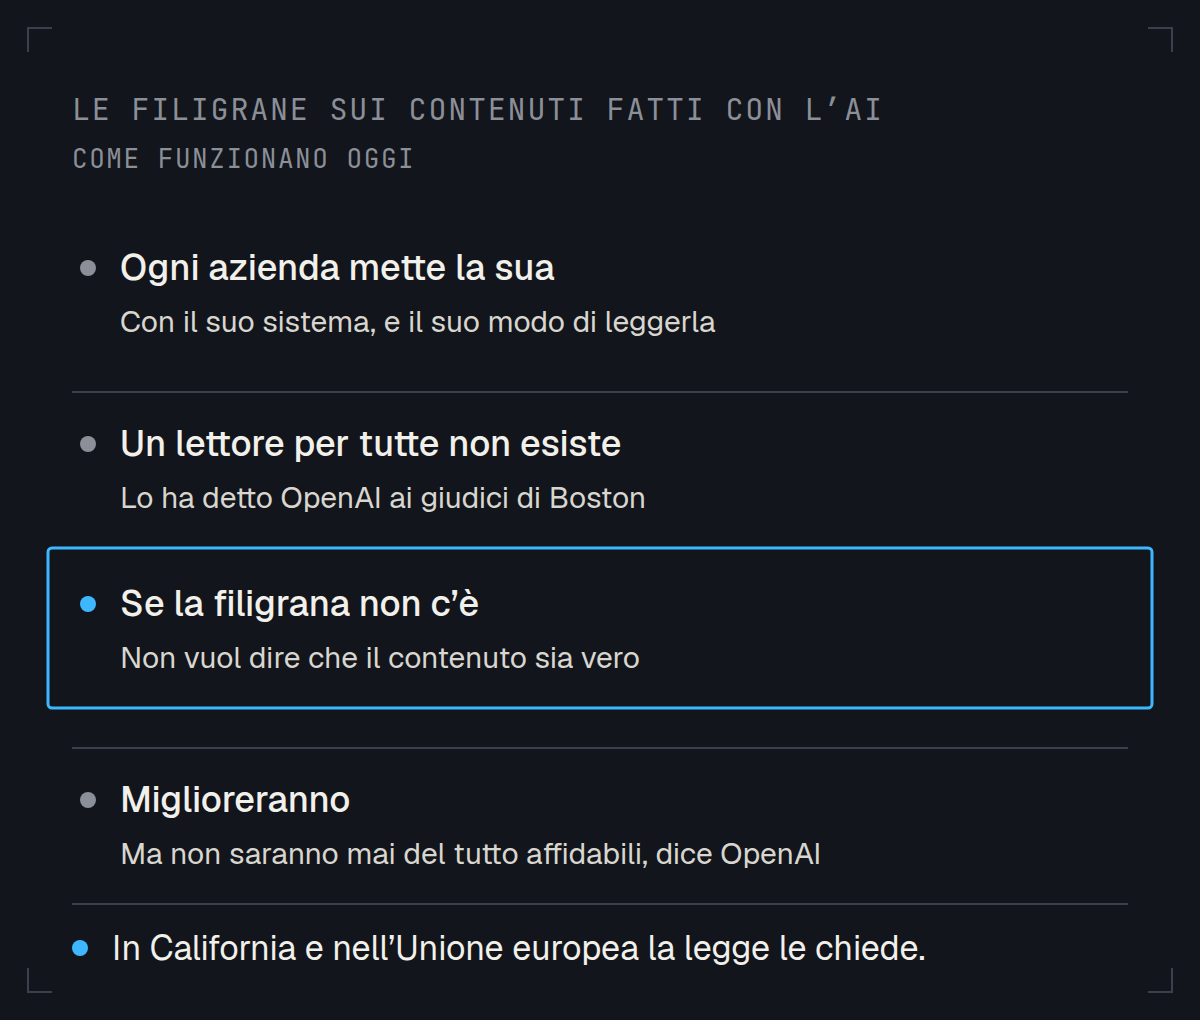
La consulente di OpenAI si chiama Shira Anderson. Oltre alla frase sulle immagini, ha spiegato perché nemmeno le filigrane, i marchi invisibili che le aziende inseriscono nei contenuti generati, chiudono il problema. Ogni azienda usa il suo sistema, e un modo unico per riconoscerle tutte non esiste. Miglioreranno, ha detto, ma non saranno mai del tutto affidabili.
Il dirigente di Meta è Devin Norder, che si occupa della gestione dei prodotti. La sua è la frase che riguarda di più ciascuno di noi, perché parla di occhi e orecchie. Quelli che usiamo tutti i giorni per decidere se una cosa è vera.
C’è un dettaglio che rende la cosa ancora più curiosa. In California e nell’Unione europea le leggi chiedono proprio le filigrane, per far riconoscere i contenuti generati. Sono utili, e capisco perché le si chieda. Però una filigrana ti dice qualcosa solo se c’è e se hai lo strumento giusto per leggerla. Se non la trovi, non hai dimostrato niente: chi vuole ingannare qualcuno userà uno strumento che non la mette.
Quindici giudici su 931
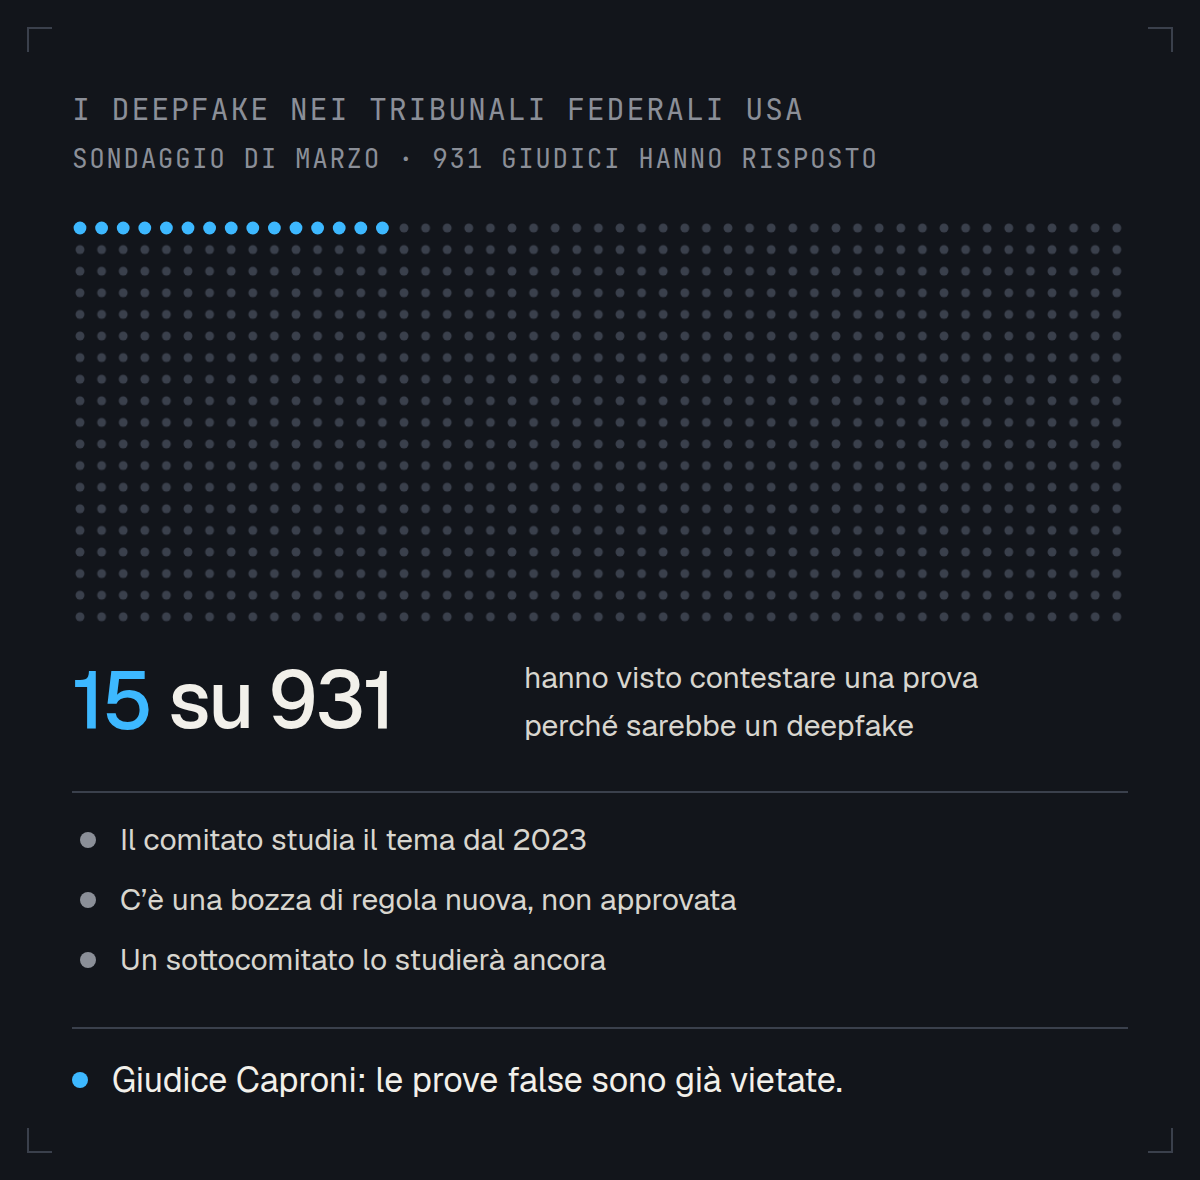
Prima di immaginare aule piene di video falsi, conviene guardare un numero. A marzo il centro studi della magistratura federale americana ha chiesto ai giudici se avessero mai avuto un caso in cui una parte contestava una prova dicendo che era un deepfake. Su 931 che hanno risposto, è successo a 15.
Lo stesso Furman l’ha riconosciuto. Gli studiosi prevedono da anni che i deepfake arriveranno in tribunale, ma nei casi veri per ora si sono visti poco. Ha comunque nominato un sottocomitato per studiare la questione. Una bozza di regola nuova esiste, e non è stata approvata: chi contesta una prova dovrebbe portare qualche elemento concreto, e a quel punto chi l’ha presentata dovrebbe dimostrare che è più probabile che sia autentica.
La giudice Valerie Caproni, anche lei di Manhattan, ha invitato a non correre. Le regole che ci sono già vietano di presentare prove false, ha ricordato, e permettono al giudice di valutare se qualcosa è stato manipolato.
Su questo le do ragione. Le prove false esistono da quando esistono i tribunali, e un buon giudice guarda anche da dove arriva una foto e che cosa la conferma. Il rischio che vedo io va nella direzione opposta: che diventi facile dire «è un falso» di una cosa vera. Se nessuno può dimostrare con certezza che un video è inventato, diventa più difficile anche dimostrare che è autentico.
Novantacinque milioni in poche ore
Fuori dall’aula il problema non aspetta i giudici, e l’esempio più clamoroso è italiano. È successo a febbraio, e si è saputo a fine settembre. L’allora presidente di Fideuram, la banca privata del gruppo Intesa Sanpaolo, ha ricevuto un messaggio WhatsApp che sembrava dell’amministratore delegato del gruppo, Carlo Messina, con la richiesta di bonifici urgenti per un’operazione all’estero. Poi è arrivata una telefonata con la voce di un avvocato che conosceva, riprodotta con l’AI. In poche ore sono partiti circa 95 milioni di euro. Una parte è stata recuperata, e indaga la Procura di Milano.
Per far partire tutti quei soldi sono bastati un messaggio credibile e una voce familiare, le due cose di cui ci fidiamo di più. E succedeva a febbraio, con gli strumenti di allora.
Il consiglio che è invecchiato
Nel dicembre 2024 l’FBI ha pubblicato un avviso sulle truffe fatte con l’AI generativa. Tra i consigli c’era quello di cercare le piccole imperfezioni di immagini e video, come mani deformate o denti e occhi poco realistici. Meno di due anni dopo, chi costruisce questi modelli dice che a occhio non si distingue più niente. Quel consiglio sta invecchiando in fretta.
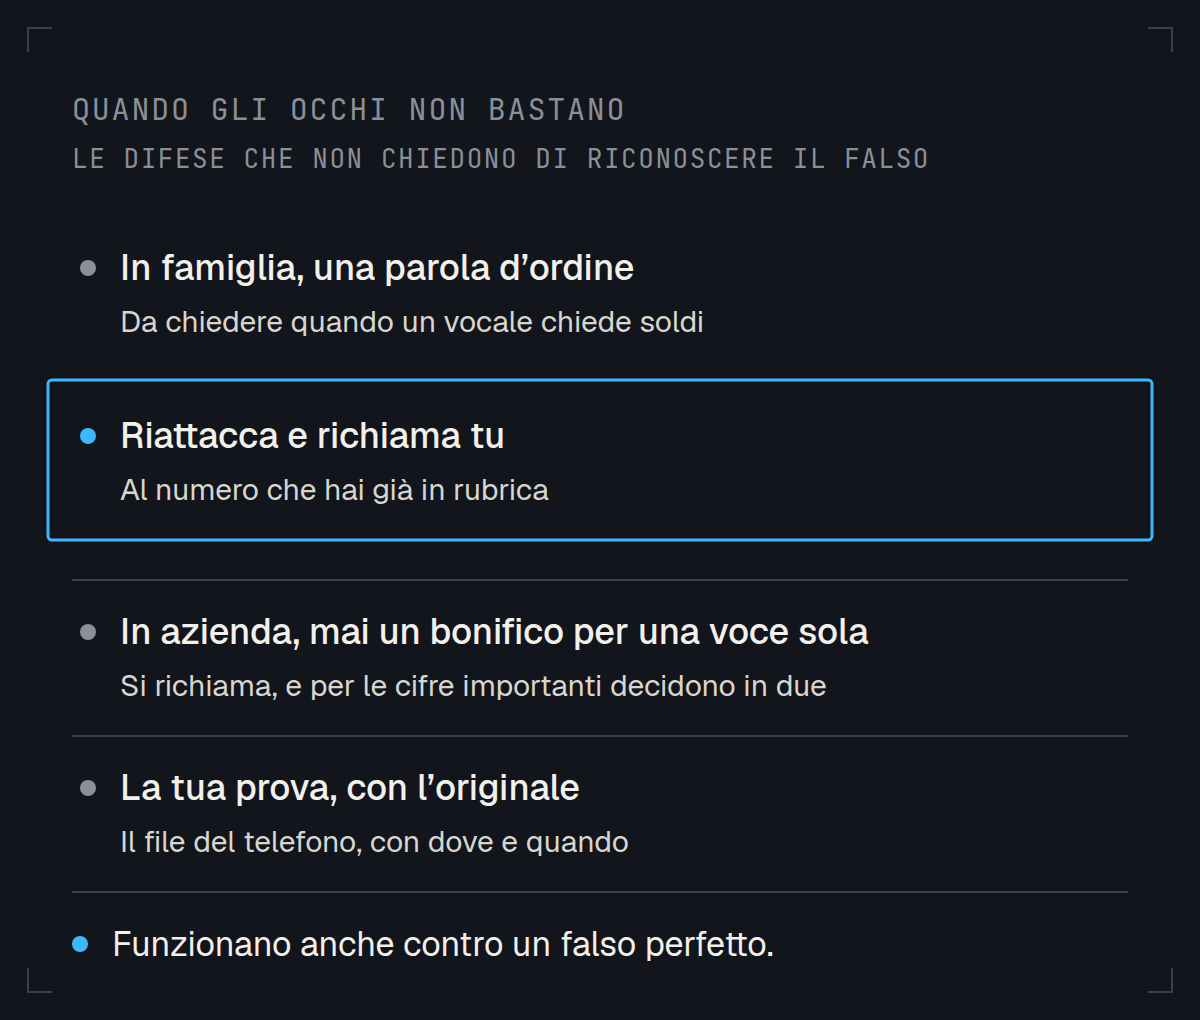
Gli altri consigli dello stesso avviso, invece, invecchiano benissimo, perché funzionano anche quando il falso è perfetto. Servono a controllare chi c’è dall’altra parte passando da un’altra strada.
Il primo è una parola d’ordine in famiglia: una parola o una frase che conoscete solo voi, mai scritta in una chat, da chiedere quando arriva una chiamata o un vocale strano. Il classico «sono io, ho avuto un problema, mandami subito dei soldi». Una voce si può copiare da un video, una parola mai detta in pubblico no.
Il secondo è riattaccare e richiamare. Se il capo o un figlio ti chiedono qualcosa di urgente, chiudi e chiama tu, al numero che hai già in rubrica. Costa un minuto e un po’ di imbarazzo, e l’imbarazzo è un prezzo bassissimo.
L’FBI consiglia anche di lasciare in giro meno foto e meno video con la propria voce, tenendo privati i profili social. Qui sono più tiepido, perché per tanti lavori farsi vedere e sentire è proprio il lavoro.
In azienda il principio è lo stesso. Nessun bonifico e nessun cambio di IBAN partono solo perché li chiede una voce o un video, per quanto convincenti. Si richiama su un numero già noto, e per le cifre importanti decidono due persone. Lo so, è noioso. Ma una telefonata a Messina, al numero di sempre, probabilmente avrebbe fatto saltare tutto.
Se la foto vera è la tua
Poi c’è il lato opposto, quello in cui la foto vera ce l’hai tu. Un danno in casa da mostrare all’assicurazione, un incidente in macchina. Se un giorno qualcuno potrà dire «è fatta con l’AI», conviene che la tua prova abbia intorno tutto quello che a un falso manca.
Io farei così. Terrei il file originale, quello scattato dal telefono, e non solo la copia girata in chat. E annoterei subito dove e quando l’ho scattata. Non sono garanzie, e per questo in fondo all’articolo c’è l’avvertenza. Ma in un mondo in cui un’immagine da sola dimostra sempre meno, conta quello che le sta intorno.
Quello che voglio lasciarti
Per anni ci siamo detti che una foto vale più di mille parole. A Boston, davanti ai giudici, OpenAI e Meta hanno detto in sostanza che per le immagini fatte con l’AI non ci sarà un controllo capace di smascherarle sempre. Io gli credo, anche perché a dirlo erano loro.
La fiducia, allora, si sposta. Dalla faccia e dalla voce, che si copiano, a quello che un falsario non ha: il numero che hai in rubrica e la parola che conoscete solo voi. Sono difese vecchie e un po’ noiose, e funzionano anche contro un falso perfetto.
Le informazioni sull’incontro di Boston vengono da fonti giornalistiche (Reuters, come l’ha ripreso Investing.com, IBTimes UK e Court Cast) e non da un resoconto ufficiale del comitato. Il caso Fideuram è ricostruito da Forbes Italia e Biometric Update, che citano il Corriere della Sera e Reuters. I consigli dell’FBI vengono dal suo avviso del 3 dicembre 2024.
E tu, se domani ti arrivasse un vocale con la voce di tua madre che ti chiede dei soldi, come faresti a sapere che è davvero lei?
Questo articolo racconta le notizie in modo divulgativo e non sostituisce il parere di un legale.
Marco CEO@Neuracy